
Apa itu Web Application Firewall (WAF), Cara Kerja dan Manfaatnya bagi Web
Apa itu Web Application Firewall (WAF), Cara Kerja dan Manfaatnya bagi Web

Segala macam bisnis yang ada saat ini menerapkan penggunaan aplikasi dan website. Penggunaan aplikasi dan website dengan keamanan yang tidak begitu baik akan memudahkan peretas untuk mencuri data-data yang dianggap penting bagi bisnis. Untuk menciptakan aplikasi dengan jaminan keamanan yang tinggi dibutuhkan satu komponen kritikal yang disebut dengan Web Application Firewall atau WAF. Teknologi WAF ini kemudian diadopsi oleh pengembang atau bisnis yang memiliki produk berbasis internet sebagai salah satu cara yang efektif untuk menyeimbangkan performa, jaminan keamanan, dan yang tidak kalah penting biaya yang lebih hemat.
WAF merupakan aplikasi Firewall untuk aplikasi HTTP. Utamanya Web Application Firewall memiliki tugas untuk melindungi website secara spesifik dari ancaman serangan berbasis web dalam lapisan aplikasi. Sejalan dengan perkembangan internet, kini WAF hadir dengan fitur yang lebih canggih, seperti load balancing, pencegahan intrusi, hingga threat intelligence. Peningkatan WAF juga dapat dilihat dari perkembangan teknologinya yang kini mampu menjadi bagian dari solusi keamanan yang lebih komprehensif seperti Next-Generation Firewall (NGFW), Unified Threat Management (UTM) dan masih banyak lagi.
Selanjutnya kita akan membahas mengenai WAF secara lebih dalam serta mengapa teknologi tersebut memiliki peran yang amat penting dalam memproteksi, mendeteksi, serta memblokir trafik berbahaya dan ancaman siber kepada web atau aplikasi web.
Simak ulasannya berikut ini untuk mendapatkan informasi yang lebih lengkap.
Mengenal Web Application Firewall (WAF)
WAF adalah aplikasi sistem keamanan atau gatekeeper yang biasa digunakan oleh pemilik website atau aplikasi website untuk menjaga sistem web dari eksploitasi zero-day, infeksi malware, peniruan identitas, cross-site forgery, cross-site-scripting (XSS), file inclusion, SQL injection, dan lainnya. WAF biasanya memiliki basis jaringan, host, atau cloud untuk dapat digunakan lewat proxy terbalik di dalam situs web atau aplikasi. Nantinya, WAF akan memeriksa setiap paket menggunakan basis aturan untuk menganalisis logika aplikasi web layer 7 dan menarik trafik yang berpotensi mengancam.
WAF yang merupakan bentuk perlindungan protocol layer 7 tidak diciptakan untuk melindungi segala jenis serangan siber. Namun, WAF dapat mendeteksi dan mencegah kelemahan keamanan aplikasi web yang paling berbahaya, yang tidak bisa dilakukan oleh firewall tradisional, sistem Intrusion Detection Systems (IDS), ataupun Intrusion Prevention System (IPS).
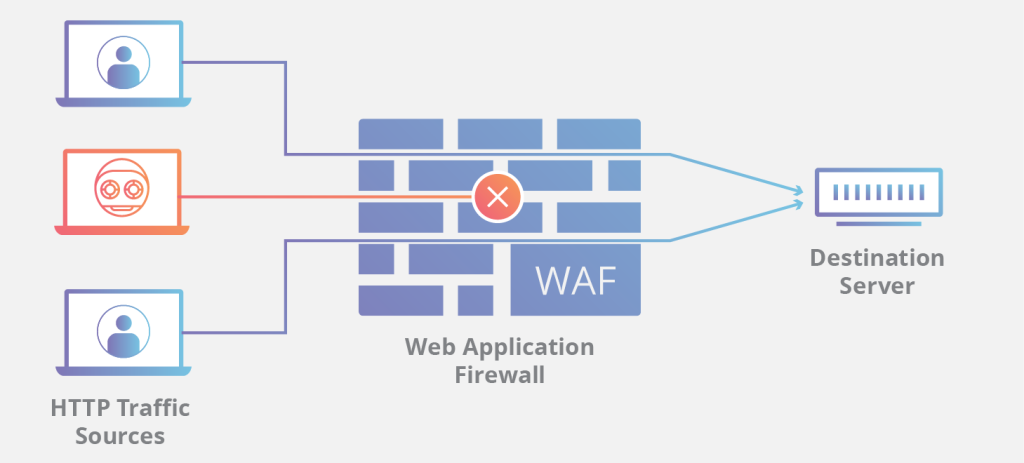
Cara Kerja Web Application Firewall (WAF)
WAF bekerja dengan menganalisa permintaan sumber trafik HTTP, kemudian menerapkan seperangkat aturan firewall yang dikonfigurasikan untuk menganalisis aktivitas. WAF akan menganalisis permintaan GET dan juga POST yang dikirim melalui HTTP dan HTTPS. Permintaan GET digunakan untuk mengambil data dari server, sementara permintaan POST digunakan untuk mengirim data ke server untuk mengubah status. Bila terdapat aktivitas terlarang, mencurigakan atau aktivitas yang terdeteksi dapat mengancam keamanan website, WAF akan memblokir atau menolak permintaan akses.
Setidaknya ada tiga cara WAF untuk menganalisis trafik pada web, yaitu whitelisting, blacklisting, dan hybrid security.
- Whitelisting
Untuk metode pertama WAF akan menolak semua permintaan akses secara default. Izin akses hanya diberikan kepada permintaan yang terdaftar dan dipercaya. Metode whitelisting harus dilakukan dengan seksama, karena whitelisting kurang intensif. Bila terdapat kesalahan dalam pemberian izin maka dapat menyebabkan pemblokiran trafik yang tidak disengaja.
- Blacklisting
Pada metode blacklisting, WAF akan melepaskan data secara default dengan menggunakan preset tertentu untuk memblokir trafik berbahaya dari aplikasi web ataupun situs web. Blacklisting sangat sesuai bila digunakan untuk situs web yang bersifat publik, sebab banyak mendapatkan trafik alamat IP yang tidak dikenal.
- Hybrid Security
Sedangkan, penggunaan metode hybrid security merupakan gabungan dari metode whitelisting dan blacklisting.
Manfaat Web Application Firewall (WAF)
Berikut sejumlah manfaat dari WAF yang perlu diingat.
- WAF dapat mencegah serangan cross-site scripting (XSS) atau pembobolan situs yang memungkinkan penyerang untuk melakukan sejumlah aktivitas yang mengancam seperti, memasukkan script berbahaya.
- WAF dapat mencegah serangan SQL injection (SQi) yang mengakibatkan penyerang dapat membuat dan merubah izin pengguna, hingga mengutak-atik data perusahaan yang sensitif.
- WAF dapat mencegah serangan Distributed-Denial-of-Service (DDOS) yang biasa dilakukan penyerang untuk membebani server dan infrastrukturnya dengan serangan trafik. Sehingga server menjadi lambat dalam mengelola informasi yang akhirnya tidak dapat memproses permintaan akses dari pengguna yang sah.
- WAF dapat mencegah malicious software (malware), atau kegiatan yang biasa dilakukan penyerang untuk mengeksploitasi dan merusak jaringan, server, hingga perangkat.
- WAF dapat mencegah web session hijacking, yang dilakukan penyerang dengan menyamar sebagai pengguna yang memiliki otoritas akses untuk membajak session ID yang tersimpan dalam Uniform Resources Locator (URL) dan cookie.
Sumber: helios.id
