Cara Proofpoint CASB Mengamankan Aplikasi Salesforce
Cara Proofpoint CASB Mengamankan Aplikasi Salesforce
Sebuah data tidak hilang dengan sendirinya; orang-orang memindahkan data dengan cara yang berisiko dan ke lokasi yang berisiko. Dan penyerang berusaha sangat keras untuk mengakses aplikasi cloud dan data sensitif melalui akun yang kamu punya. Proofpoint CASB dapat mencegah penyerang menggunakan kredensial tersebut lebih lanjut.
Dalam studi tahun 2020 tentang data cloud pelanggan yang disinonimkan, Proofpoint menemukan bahwa setidaknya 50% organisasi memiliki setidaknya satu akun cloud pengguna yang disusupi melalui penyalahgunaan OAuth (di semua aplikasi cloud yang digunakan di setiap organisasi). Hampir sepertiga (32%) dari organisasi yang disusupi tersebut memiliki aktivitas pasca-akses yang berbahaya termasuk manipulasi file di aplikasi cloud seperti Salesforce, salah satu aplikasi perusahaan paling populer.
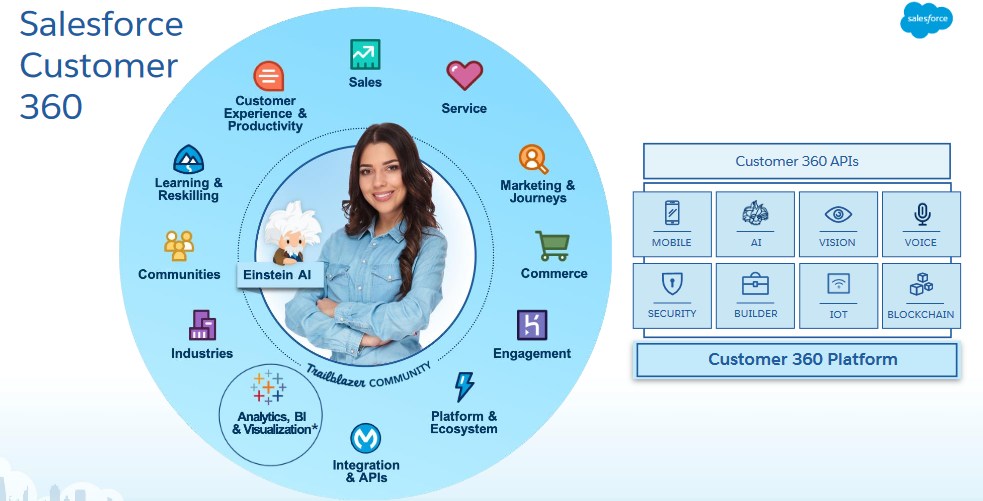
Salesforce berusaha keras untuk melindungi aplikasi dan organisasinya dari serangan. Namun, manajemen Salesforce dapat menjadi mimpi buruk bagi organisasi, karena tim TI atau bisnis aplikasi yang terpisah dari keterlibatan keamanan yang menangani tugas tersebut. Tanggung jawab untuk melindungi akses pengguna kamu ke aplikasi Salesforce, mencegah kebocoran data pelanggan dan bisnis yang sensitif dari aplikasi tersebut, dan mematuhi peraturan keamanan data berada di tangan tim keamananmu sendiri.
Proofpoint dapat membantu tim keamananmu mengatasi tantangan ini dengan menyediakan deteksi ancaman cloud terbaik di kelasnya dan kemampuan pencegahan kehilangan data/ Data Loss Prevention (DLP) komprehensif yang dapat melindungi organisasi dari pengambilalihan akun, kebocoran data sensitif, dan unggahan file berbahaya di aplikasi dan akun Salesforce-mu
Melindungi Akses Pengguna Ke Aplikasi Salesforce Organisasimu
Tim keamanan sejak awal tentu ingin mencegah penyerang eksternal mengakses aplikasi Salesforce. Sebagian besar organisasi memungkinkan akses pengguna ke Salesforce melalui penyedia identitas organisasi dan sistem masuk tunggal (SSO) seperti Microsoft Active Directory (AD), Azure AD, atau Okta Identity Cloud.
Contoh umum dari proses masuk yang berisiko atau mencurigakan:
- Penyerang menggunakan kredensial akun pengguna untuk masuk setelah membahayakan kredensial tersebut
- Seorang pengguna sangat diserang oleh kampanye phishing dan kredensial mereka telah dicuri di masa lalu (pengguna ini akan termasuk dalam daftar Orang yang Sangat Diserang™ (VAP) kami)
- Seorang pengguna masuk dari alamat IP yang sebelumnya tidak dikenal, klien jaringan pribadi virtual (VPN) non-perusahaan atau melalui perangkat yang tidak dikelola
Untuk semua kasus penggunaan dan lebih banyak kasus lainnya, solusi Proofpoint Cloud App Security Broker (CASB) dapat secara akurat mendeteksi upaya penipuan pengambilalihan akun saat pengguna mengakses Salesforce dengan kredensial yang disimpan di Microsoft AD, Azure AD, atau Okta Identity Cloud.
Di antara vendor CASB Proofpoint terbilang unik karena Proofpoint menggabungkan telemetri ancaman email (dari Proofpoint Advanced Threat Protection untuk mengidentifikasi VAP dan pengguna yang baru saja di-phishing), telemetri ancaman cloud (dari CASB untuk mengidentifikasi infrastruktur ancaman yang diketahui) dan analitik perilaku pengguna.
Pendekatan ini akan memberikan akurasi yang lebih besar dan lebih sedikit kesalahan positif saat membedakan antara login yang mencurigakan (oleh penyerang yang menyamar sebagai pengguna mu), login berisiko oleh pengguna yang sah dan login yang sah (oleh pengguna mu melakukan pekerjaan mereka).
Pelanggan proofpoint juga menginginkan kontrol terhadap risiko tersebut. Setelah konfirmasi login menggunakan kredensial yang disusupi. Kemampuan deteksi dan remediasi otomatis Proofpoint memanfaatkan investasimu yang ada di penyedia identitas populer (seperti Microsoft dan Okta) dan Proofpoint Threat Response untuk menghentikan penyerang.
Tim keamanan dapat mengisolasi lalu lintas masuk yang berisiko dari jaringan lainnya melalui Proofpoint CASB dan Proofpoint Browser Isolation. Hal itu mengurangi kelelahan peringatan dan meningkatkan keyakinan bahwa hanya pengguna yang sah yang melakukan pekerjaan mereka yang dapat mengakses data sensitif yang kamu miliki di Salesforce.
Lindungi Pengguna Dari Membocorkan Informasi Pelanggan Atau Bisnis Yang Sensitif
Tim keamanan pasti ingin menghentikan kebocoran data yang tidak disengaja dan pelanggaran kepatuhan saat pengguna, partner, atau pelanggan mereka memasukkan data sensitif ke dalam aplikasi Salesforce organisasi. Contoh umum kebocoran data tersebut dapat berupa:
- Pengguna yang lalai secara publik membagikan file dengan informasi bisnis yang sensitif (seperti informasi keuangan pelanggan atau informasi keuangan non publik)
- Pengguna secara tidak sengaja mengunggah kekayaan intelektual organisasi (seperti desain produk atau peta jalan) ke forum yang dapat diakses publik di Komunitas Salesforce
- Orang dalam organisasi mengunduh daftar pelanggan besar dari Salesforce CRM sebelum mereka meninggalkan perusahaan dengan membawa datanya
Dalam kasus ini, dan lainnya, Proofpoint CASB dapat menggunakan upaya penemuan dan klasifikasi data yang ada dengan detektor DLP untuk mendeteksi data sensitif dan mencegah kehilangan data melalui produk Isolasi dan Proofpoint CASB Proxy yang Proofpoint miliki.
Keuntungan bekerja dengan Proofpoint adalah kemampuan DLP yang terintegrasi di seluruh saluran. Detektor DLP yang dibuat sekali dapat digunakan di seluruh CASB, Proofpoint Endpoint DLP, Proofpoint Email DLP, dan Proofpoint Web Security. Juga peringatan keamanan dari semua produk tersebut dialirkan ke satu tampilan garis waktu di platform Keamanan Informasi dan Cloud.
Itu berarti tim keamanan kamu dapat memvisualisasikan sebelum, selama, dan setelah setiap peringatan DLP atau aktivitas pergerakan data tanpa upaya manual tidak perlu lagi melompat-lompat di antara konsol DLP seperti dengan produk DLP lama. Tim yang kamu miliki dapat menghemat waktu, mengurangi kelelahan waspada, dan mempercepat respons terhadap insiden keamanan.
Kelola Persyaratan Kepatuhan
Tim keamanan juga, ingin menghentikan pelanggaran kepatuhan saat pengguna, partner, atau pelanggan mereka memasukkan data sensitif ke dalam aplikasi Salesforce organisasi mereka. Contoh umum potensi pelanggaran kepatuhan yang dapat ditemui yaitu:
- Pelanggan organisasi memberikan nomor Jaminan Sosial atau nomor kartu kredit mereka dalam teks biasa di SalesForce Case
- Seorang tenaga penjualan memasukkan informasi sensitif ke dalam bidang di Salesforce CRM yang melanggar kebijakan data pelanggan
- Pengguna melanggar kebijakan keamanan dengan mendiskusikan nama dan detail pelanggan dalam grup Obrolan Tenaga Penjualan di seluruh perusahaan
Untuk kasus penggunaan seperti ini dan lainnya, Proofpoint CASB memindai dan memberi tahu tim keamanan tentang informasi sensitif yang muncul di bidang dan umpan seperti Kasus Salesforce, Tugas, Obrolan, dan lainnya.
Detektor DLP akan mengidentifikasi data sensitif, dan dibagikan di seluruh saluran DLP. Jadi, pendeteksi DLP yang awalnya dibuat untuk mendeteksi data sensitif yang keluar dari titik akhir dapat digunakan untuk mendeteksi data sensitif yang sama di Salesforce. Berdasarkan kebijakan keamanan, Proofpoint CASB akan mengedit informasi sensitif di aplikasi Salesforce.
DLP tingkat lapangan sangat penting bagi sebagian besar organisasi untuk memenuhi persyaratan peraturan dan audit yang mengatur Informasi Identifikasi Pribadi/ personally identifiable information (PII), data keuangan pribadi dan pelanggan, dan informasi kesehatan yang dilindungi/ protected health information (PHI).
Beyond Salesforce: Kelola Data Pelanggan Kamu dengan Aman Menggunakan Proofpoint CASB Di Seluruh Aplikasi Cloud
Perpindahan ke cloud dan munculnya tenaga kerja jarak jauh telah membawa risiko keamanan dan kepatuhan baru. Pengambilalihan akun cloud, berbagi data secara berlebihan, dan aplikasi cloud yang tidak disetujui menghadirkan tantangan besar bagi tim keamanan. Mengamankan aplikasi perangkat lunak sebagai layanan yang disetujui dan ditoleransi TI seperti Microsoft 365, Google Workspace, Box, Dropbox, Salesforce, Slack, AWS, ServiceNow, dan ribuan lainnya adalah prioritas.
Proofpoint memiliki satu-satunya solusi CASB yang dapat memenuhi kebutuhan keamanan kamu seputar kehilangan data, ancaman cloud, dan akses aset cloud dengan nilai waktu tercepat. Hal ini memperluas Platform Keamanan Informasi dan Cloud yang dimiliki Proofpoint CASB ke aplikasi cloud. Proofpoint dapat melindungi pengguna kamu dari ancaman cloud, melindungi data sensitif dan kekayaan intelektual, mengatur aplikasi cloud dan OAuth, serta membantu organisasi Anda tetap mematuhi keamanan data dan privasi.
Kamu dapat menerapkan Proofpoint CASB dalam beberapa cara: dengan konektor API tanpa agen, kontrol akses adaptif berbasis gateway SAML, atau Proxy CASB online.