
Teknik Social Engineering: Ancaman yang Memanfaatkan Kelemahan Manusia
Teknik Social Engineering: Ancaman yang Memanfaatkan Kelemahan Manusia
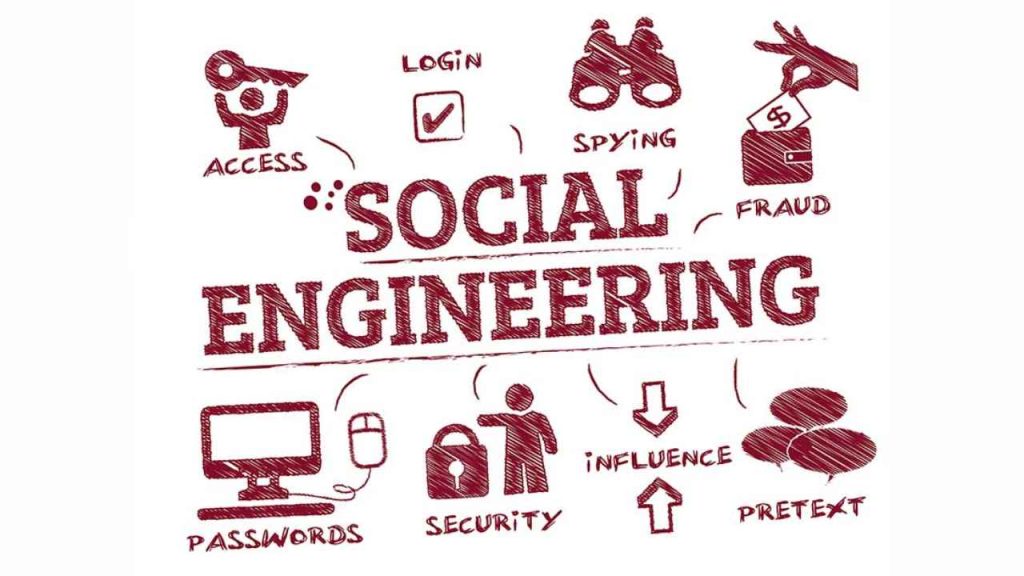
Di era digital saat ini, serangan siber menjadi semakin canggih. Namun, meskipun banyak perusahaan telah memperkuat pertahanan teknologinya, ancaman yang memanfaatkan kelemahan manusia, atau yang disebut social engineering, masih menjadi salah satu teknik serangan yang paling efektif. Social engineering adalah metode manipulasi psikologis yang digunakan oleh peretas atau penjahat siber untuk mendapatkan informasi penting atau akses ke sistem tanpa harus merusak perangkat keras atau perangkat lunak secara langsung.
Pengertian Social Engineering
Social engineering adalah serangkaian taktik dan teknik yang digunakan oleh penyerang untuk memanipulasi orang agar membocorkan informasi sensitif atau melakukan tindakan yang dapat membahayakan keamanan jaringan atau sistem. Serangan ini biasanya melibatkan penipuan emosional atau psikologis, di mana penyerang menggunakan kelemahan manusia seperti rasa percaya, ketidaktahuan, atau ketakutan untuk mencapai tujuannya.
Alih-alih menyerang jaringan atau perangkat dengan perangkat lunak berbahaya, serangan social engineering lebih fokus pada memanipulasi orang agar tanpa sadar memberikan akses ke informasi penting seperti kata sandi, nomor kartu kredit, atau akses ke sistem perusahaan.
Bagaimana Social Engineering Bekerja?
Social engineering bekerja dengan mengeksploitasi faktor psikologis manusia. Berikut adalah beberapa cara umum di mana penyerang menggunakan teknik social engineering:
1. Membangun Kepercayaan
Penyerang mungkin mencoba membangun hubungan dengan korban sebelum melakukan serangan. Mereka bisa berpura-pura menjadi teman, kolega, atau seseorang dengan otoritas seperti staf teknis atau petugas keamanan. Setelah membangun rasa percaya, mereka kemudian meminta informasi sensitif atau akses ke sistem.
2. Menimbulkan Rasa Panik
Serangan social engineering seringkali didasarkan pada menciptakan rasa panik atau urgensi pada korban. Contoh umum adalah penyerang yang mengirim email atau pesan yang mengklaim bahwa akun kamu telah dibobol, dan kamu harus segera mengklik tautan untuk mengubah kata sandi. Dalam kondisi panik, banyak orang yang tidak memeriksa keaslian pesan tersebut dan langsung mengikuti instruksi penyerang.
3. Eksploitasi Rasa Percaya
Penyerang seringkali menyamar sebagai individu yang terpercaya atau dikenal oleh korban, seperti teman kerja atau anggota tim IT. Misalnya, seorang penyerang mungkin berpura-pura menjadi staf IT yang meminta kata sandi untuk memperbaiki masalah teknis, dan korban mungkin tanpa sadar menyerahkan informasi yang sensitif.
4. Pemalsuan Otoritas
Salah satu teknik social engineering yang paling efektif adalah berpura-pura sebagai figur otoritas, seperti bos, manajer, atau staf layanan pelanggan. Korban cenderung mempercayai dan mengikuti instruksi dari orang-orang yang dianggap memiliki otoritas.
Jenis-Jenis Serangan Social Engineering
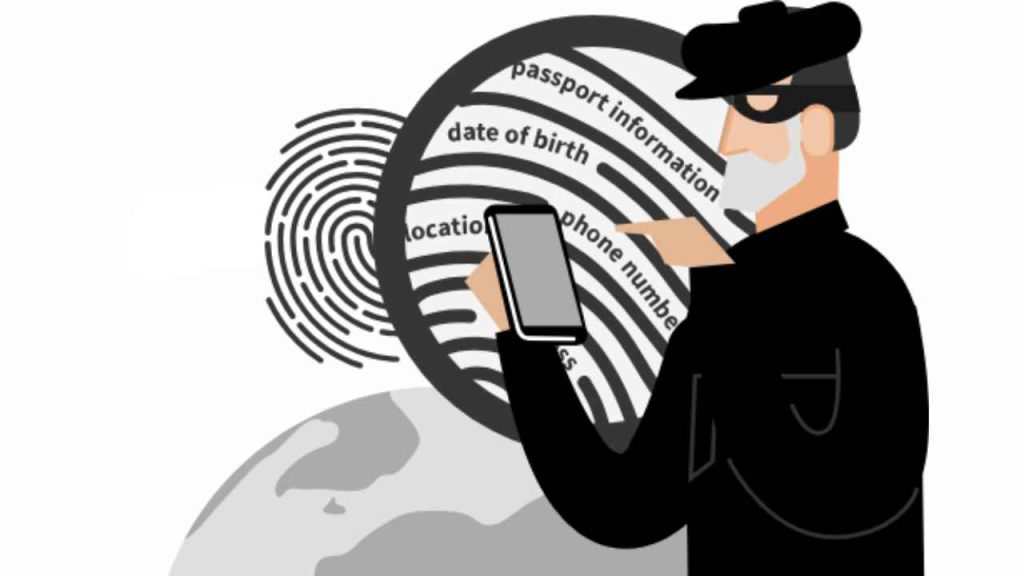
Ada berbagai jenis serangan social engineering yang digunakan oleh penyerang untuk menipu korban. Berikut adalah beberapa contoh yang paling umum:
1. Phishing
Phishing adalah jenis serangan social engineering di mana penyerang mengirimkan email, pesan teks, atau pesan instan yang tampaknya berasal dari sumber terpercaya. Pesan ini biasanya berisi tautan atau lampiran yang, ketika di klik, mengarahkan korban ke situs palsu yang dirancang untuk mencuri informasi login atau mengunduh malware ke perangkat korban.
Phishing sangat berbahaya karena pesan tersebut sering kali dirancang dengan sangat mirip dengan komunikasi resmi, seperti email dari bank atau perusahaan teknologi yang sudah dikenal oleh korban.
2. Spear Phishing
Spear phishing adalah versi yang lebih canggih dari phishing, di mana serangan ditargetkan pada individu atau organisasi tertentu. Penyerang sering kali melakukan riset mendalam tentang korban sebelum mengirimkan pesan yang tampak sangat personal dan spesifik. Serangan ini lebih sulit dideteksi karena pesan yang dikirimkan terasa lebih relevan dan sah bagi penerima.
3. Pretexting
Pretexting melibatkan penyerang yang menciptakan skenario palsu untuk mendapatkan informasi sensitif dari korban. Misalnya, penyerang mungkin berpura-pura menjadi petugas keamanan yang memerlukan informasi pribadi untuk menyelesaikan investigasi. Dalam skenario ini, korban percaya bahwa mereka membantu pihak berwenang, padahal sebenarnya mereka memberikan informasi kepada penjahat.
4. Baiting
Baiting melibatkan pemberian umpan, sering kali dalam bentuk insentif, untuk menarik perhatian korban. Contoh umum adalah penyerang yang meninggalkan perangkat penyimpanan USB yang berlabel “data rahasia” di tempat umum. Jika korban mengambil dan memasukkan perangkat tersebut ke komputer mereka, malware akan di instal, memberikan akses kepada penyerang ke sistem korban.
5. Quid Pro Quo
Dalam serangan quid pro quo, penyerang menawarkan sesuatu sebagai imbalan untuk informasi atau akses. Misalnya, penyerang mungkin berpura-pura sebagai teknisi yang menawarkan bantuan teknis gratis dengan syarat korban memberikan informasi login atau akses ke perangkat mereka.
6. Tailgating
Tailgating adalah bentuk social engineering fisik di mana penyerang secara fisik mengikuti seseorang ke dalam area yang aman tanpa memiliki otorisasi yang sah. Penyerang mungkin berpura-pura menjadi karyawan atau pengunjung yang lupa membawa kartu akses dan bergantung pada kebaikan orang lain untuk membukakan pintu bagi mereka.
Cara Melindungi Diri dari Social Engineering
Social engineering sering kali sulit dideteksi karena serangan ini mengeksploitasi faktor manusia yang rentan. Namun, ada beberapa langkah yang dapat diambil untuk melindungi diri dari serangan ini:
1. Pendidikan dan Pelatihan
Salah satu cara terbaik untuk mencegah serangan social engineering adalah melalui pendidikan dan pelatihan keamanan siber. Karyawan dan individu perlu diberikan pemahaman tentang ancaman ini, bagaimana cara kerjanya, dan cara mendeteksi tanda-tanda serangan. Pelatihan yang rutin dan simulasi serangan dapat meningkatkan kesadaran tentang pentingnya berhati-hati dalam memberikan informasi pribadi atau akses ke sistem.
2. Verifikasi Identitas
Sebelum memberikan informasi sensitif atau mengikuti instruksi yang tidak biasa, selalu pastikan untuk memverifikasi identitas pengirim pesan atau orang yang meminta informasi. Jika kamu menerima email atau panggilan telepon dari seseorang yang meminta informasi pribadi, hubungi mereka melalui saluran komunikasi yang sah untuk memastikan keasliannya.
3. Gunakan Otentikasi Multi-Faktor (MFA)
Otentikasi multi-faktor (MFA) menambahkan lapisan keamanan tambahan dengan meminta pengguna untuk memberikan dua atau lebih bentuk verifikasi saat login. Dengan MFA, meskipun penyerang berhasil mencuri kata sandi, mereka masih memerlukan metode verifikasi tambahan untuk mengakses akun.
4. Hindari Mengklik Tautan atau Lampiran yang Mencurigakan
Jika kamu menerima email atau pesan teks yang berisi tautan atau lampiran yang tidak kamu harapkan, jangan langsung mengkliknya. Periksa lebih lanjut keaslian pesan tersebut, terutama jika pesan tersebut tampaknya datang dari sumber yang tidak dikenal atau mencurigakan.
Teknik social engineering adalah ancaman yang terus berkembang di dunia keamanan siber. Penyerang yang memanfaatkan kelemahan manusia dapat mencuri informasi penting, menyebabkan kerugian finansial, dan merusak reputasi organisasi. Oleh karena itu, penting bagi individu dan perusahaan untuk memahami cara kerja social engineering, mengenali tanda-tanda serangan, dan menerapkan langkah-langkah pencegahan untuk melindungi diri dari ancaman ini. Dengan meningkatkan kesadaran dan melindungi data pribadi, kita dapat mengurangi risiko menjadi korban serangan social engineering.
Tertarik untuk memiliki karir terbaik di bidang teknologi? Kuliah di IDS Digital College aja!
Kuliah IT di IDS Digital College merupakan pilihan yang sangat berharga, terutama karena kampus ini memadukan konsep startup dengan sertifikasi internasional di lebih dari 195 negara. Sebagai lembaga pendidikan yang inovatif, IDS Digital College menyajikan pendidikan formal pada tingkat Strata 1 dan Magister dengan pendekatan yang berfokus pada Real World Project.
Program Strata 1 (S1) di IDS Digital College menawarkan jurusan Cyber Security dan Software Engineering, memberikan para mahasiswa pemahaman mendalam tentang aspek-aspek kritis dalam dunia digital. Selain itu, kampus ini menjalin kolaborasi yang strategis dengan Institut Teknologi Sepuluh Nopember (ITS) dalam Program Strata 2 (S2) Startup Teknologi di bawah Magister Inovasi Sistem dan Teknologi. Kerjasama juga diperluas melalui kolaborasi dengan Petra Christian University untuk Program Strata 2 (S2) Scriptwriting & Copywriting.
Kolaborasi ini menunjukkan bahwa IDS Digital College tidak hanya memberikan pendidikan tinggi berkualitas, tetapi juga memperluas wawasan mahasiswa melalui kemitraan yang strategis dengan institusi-institusi ternama di Indonesia. Dengan demikian, memilih IDS Digital College adalah langkah cerdas bagi mereka yang ingin menggabungkan keunggulan pendidikan formal dengan pengalaman dunia nyata yang relevan dengan tuntutan industri.
