
Mencegah Serangan Sniffing: Tips dan Trick untuk Melindungi Data
Mencegah Serangan Sniffing: Tips dan Trick untuk Melindungi Data
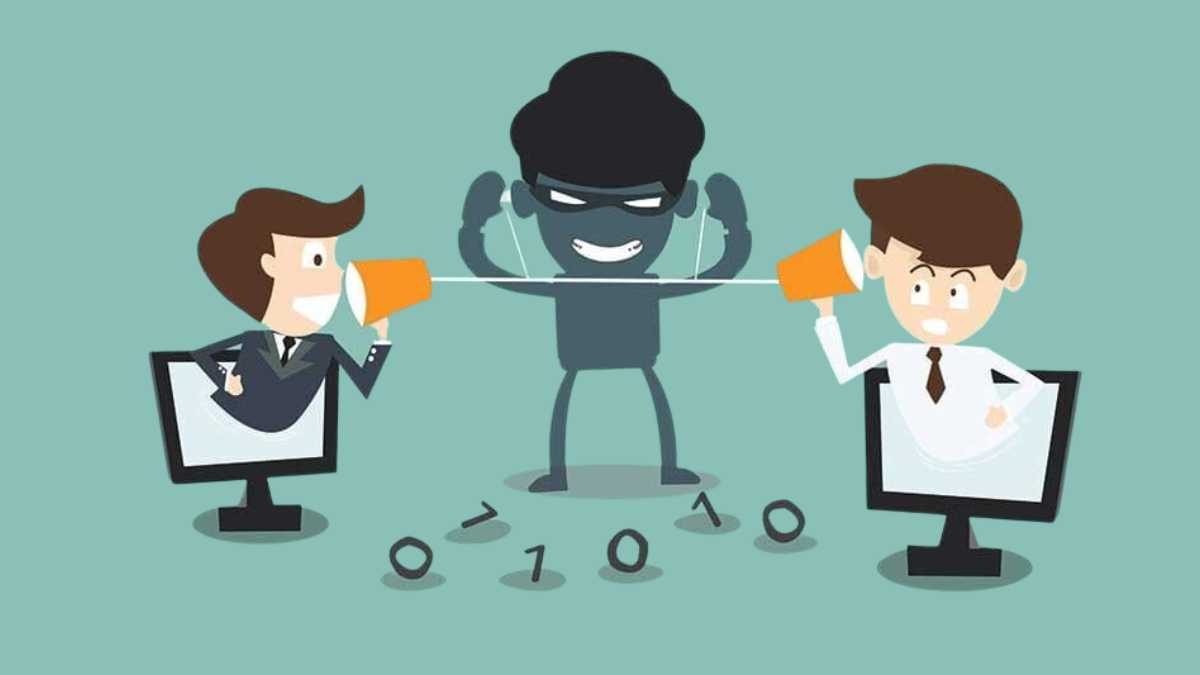
Era digital seperti sekarang memudahkan kita bekerja di cafe, di taman, atau dimana saja yang mempunyai fasilitas internet publik. Tapi kamu perlu waspada, beberapa keamanan jaringan publik belum tentu baik lho, sehingga ini bisa menjadi target kejahatan sniffing.
Pernah mendengar istilah ini? Sniffing adalah salah satu bentuk cyber crime yang dilakukan menggunakan jaringan internet dengan tujuan mengambil data pengguna secara ilegal. Kejahatan sniffing ini bisa mencuri semua data-data dan informasi pribadi kamu. Kenali bahaya sniffing dan cara mencegahnya dengan membaca artikel ini sampai habis, ya!
Bagaimana Cara Kerja Sniffing?
Kejahatan sniffing ini dapat terjadi ketika kamu sedang terhubung dengan jaringan yang bersifat publik, kemudian melakukan proses transfer data baik dari client server ke pengguna maupun sebaliknya.
Sniffing akan menangkap “paket-paket data” yang dikirimkan dengan bantuan tools. Setelah sniffing menangkap dan tersangkut pada komputer korban, selanjutnya program berbahaya akan disisipkan untuk memperoleh seluruh data korban.
“Paket-paket data” ini adalah segala informasi yang sedang dikirimkan, baik itu berupa informasi sensitif (akun, password, informasi perbankan, dan sebagainya). Data yang telah terkumpul ini akan dapat terbaca oleh sniffer melalui protokol jaringan komputer yang sering digunakan.
Protokol yang Digunakan Untuk Sniffing
Agar lebih waspada, kamu perlu mengetahui beberapa protokol jaringan komputer yang sering digunakan untuk melancarkan tindakan sniffing. Ada beberapa protokol antara lain :
- HTTP (Hypertext Transfer Protocol), digunakan untuk mengirimkan paket data tanpa adanya enkripsi, sehingga tindakan sniffing bisa dilakukan dengan mudah.
- SMTP (Simple Mail Transfer Protocol), fungsi utamanya untuk transfer email, tetapi masih belum aman dari tindak kejahatan sniffing.
- NNTP (Network News Transfer Protocol), bisa digunakan untuk semua jenis komunikasi. Namun, kekurangannya adalah setiap paket data yang dikirimkan berbentuk teks yang jelas mudah dibaca sehingga sangat rawan sekali.
- POP (Post Office Protocol), memiliki fungsi untuk menerima email dari server. Protokol ini tidak bisa dijamin keamanannya karena email yang masuk masih memungkinkan untuk disisipi spoofing email.
- FTP (File Transfer Protocol), memiliki fungsi untuk mengirim dan menerima file, tetapi tidak memiliki fitur keamanan sedikit pun. Semua data yang dikirimkan berbentuk teks yang mudah sekali diambil oleh sniffer.
- IMAP (Internet Message Access Protocol), protokol fungsinya mirip dengan SMTP, yaitu berhubungan dengan email transfer.
Jenis-Jenis Sniffing
Mengutip dari lama Gudang SSL, ada dua jenis metode sniffing yaitu sniffing aktif dan pasif.
- Sniffing Aktif
Jenis sniffing aktif ini melakukan tindak kejahatan penyadapan dengan cara mengubah isi paket data dalam jaringan. Bentuk tindakan yang paling sering dilakukan adalah ARP Poisoning dan juga man in the middle attack (MITM).
Sniffing aktif ini biasanya dilakukan pada switch jaringan. Switch di sini adalah perangkat jaringan titik ke titik yang mengatur aliran data antar port secara aktif untuk memantau alamat MAC setiap port yang nantinya akan dipakai untuk meneruskan data ke target.
- Sniffing Pasif
Untuk jenis sniffing pasif, tindak kejahatan penyadapan ini tidak merubah isi dari paket data yang dikirimkan antar server dan client. Jadi, target tidak merasa curiga karena tidak ada tanda-tanda apabila menjadi korban sniffer.
Sniffing pasif biasanya terjadi pada Hub, karena tugas utama Hub membagikan sinyal ke semua komputer client. Setiap data dikirim terlebih dahulu ke mesin yang menghubungkan keduanya. Itulah mengapa sniffing jenis ini disebut pasif karena penyerangannya menunggu data dikirim.
Cara Mencegah Sniffing yang Wajib Kamu Tahu
Agar tidak menjadi korban sniffing, kamu juga wajib mengetahui bagaimana cara mencegahnya. Berikut beberapa cara yang bisa kamu coba, di antaranya :
- Mengurangi penggunaan jaringan publik
Cara sederhana yang bisa kamu coba adalah dengan mengurangi penggunaan jaringan publik. Seperti yang sudah dijelaskan di atas, jaringan publik tidak selalu memiliki keamanan yang baik.
Jika kamu harus menggunakannya dengan alasan tertentu, sebaiknya gunakan VPN. VPN memungkinkan untuk memiliki jalur tersendiri ketika mengakses internet, sehingga peretas tidak akan mudah untuk mendeteksi keberadaan kamu di internet.
- Pastikan perangkat kamu memiliki firewall
Salah satu yang penting juga memiliki firewall sebagai tameng dari perangkat yang terhubung ke internet. Perlu diperhatikan juga, jangan memasukkan data pribadi ke website yang tidak aman alias belum memiliki sertifikat SSL.
Alasannya, website yang belum memiliki SSL tidak memili ki enkripsi ketika proses transfer data sedang berjalan, sehingga pihak ketiga dapat membaca atau bahkan mencurinya.
- Menggunakan tools untuk mendeteksi sniffing
Beberapa tools yang bisa kamu coba untuk mendeteksi sniffing yaitu Wireshark, Debooke, Dsniff, Metode ping, Metode ARP, On local host, ARP watch, dan IDS.
Itulah beberapa bahaya sniffing yang wajib kamu tahu dan bagaimana cara pencegahannya. Kunjungi juga website IDS Digital College untuk membaca artikel informatif dan menarik lainnya!
